


الهجمات السيبرانية على أنظمة التبريد في المتاجر الكبرى البلجيكية والأوروبية: من “الفضاء الرقمي” إلى “الأمن الغذائي”

ترجمه للعربية الصحفي محمد بحسي من الصحافة البلجيكية
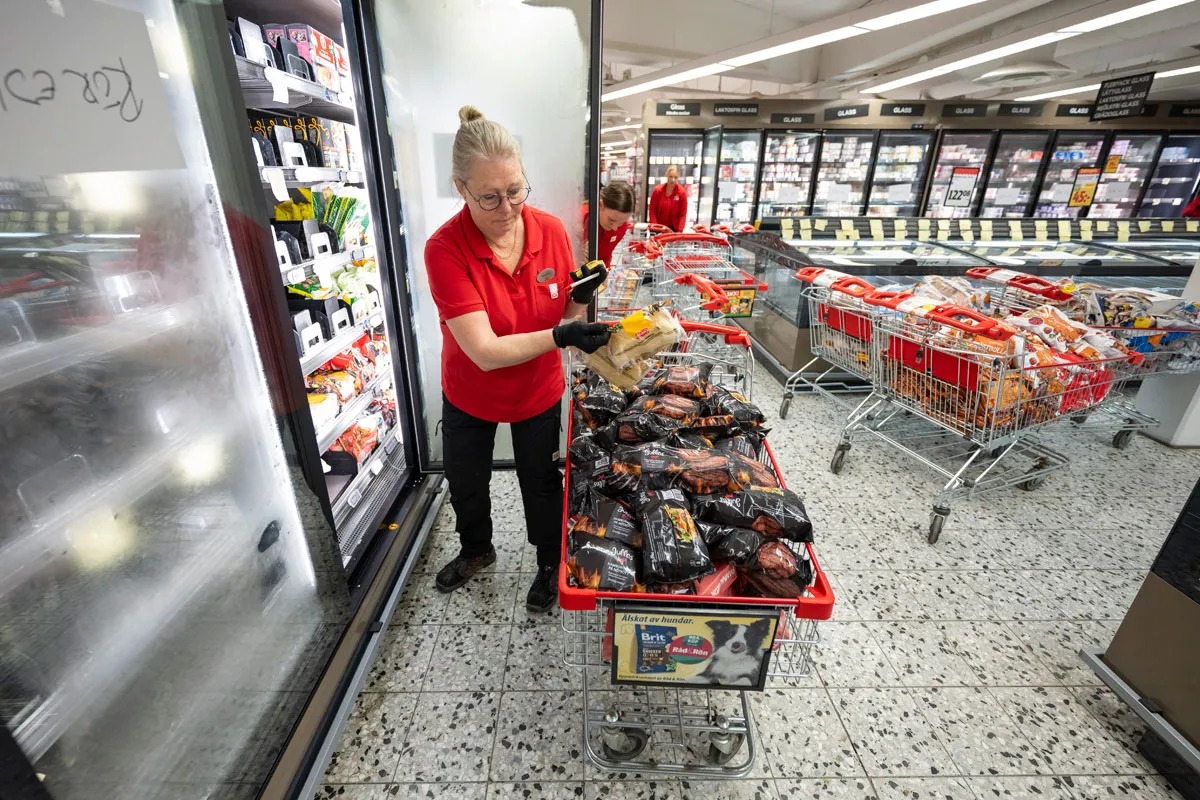
في نهاية أكتوبر 2026، شهدت دول أوروبية متعددة، بما في ذلك بلجيكا، موجة هجمات سيبرانية استهدفت أنظمة التبريد والتجميد في المتاجر الكبرى. لم تكن هذه الهجمات من أجل سرقة البيانات أو المطالبة بفدية، بل قام المهاجمون عن بُعد بالتلاعب بأنظمة التحكم، مما أدى إلى رفع درجة حرارة الثلاجات والمجمدات إلى عشرات الدرجات المئوية، مما تسبب في إتلاف كميات كبيرة من المواد الغذائية وأثار قلقاً واسع النطاق بشأن أمن سلسلة الإمدادات الغذائية. أعلن المدعي العام الفيدرالي البلجيكي فتح تحقيق، ووصفت المفوضية الأوروبية الحادث بأنه “محاولة متعمدة لتعطيل سلسلة الإمدادات الغذائية” .
نطاق الحادث: بلجيكا مركز الثقل، وامتداده يغطي عدة دول
كانت بلجيكا من أكثر الدول تضرراً، حيث شملت المتاجر المتأثرة سلاسل كبرى مثل Delhaize وCarrefour وColruyt (متاجر Spar التابعة لها). أكد متحدث باسم Carrefour البلجيكية أن حوالي 15 متجراً من أصل 700 متجر تعرضت لاضطرابات، ووصف الحادث بأنه “هجوم سيبراني بلا شك” . كما تأثر متجر IKEA في مونس ببلجيكا . بالإضافة إلى ذلك، شملت الهجمات السويد (متاجر ICA وCoop)، وأيرلندا (13 متجراً تابعاً لـ SuperValu)، وهولندا (17 متجراً صغيراً على الأقل)، وإستونيا وفنلندا ولوكسمبورغ وغيرها .
أسلوب الهجوم: استغلال “وضع إزالة الجليد” عن بُعد
وفقاً لتقارير شركة الصيانة البلجيكية Sabcobel، قام المهاجمون عن بُعد بتبديل المبخرات في أنظمة التبريد إلى “وضع إزالة الجليد”. هذا الوضع مصمم أصلاً لإزالة الجليد المتراكم في الأنظمة، لكن إساءة استخدامه أدت إلى ارتفاع درجة الحرارة داخل المعدات بدلاً من التبريد . في متجر ICA في شيوبو بالسويد، ارتفعت درجة الحرارة إلى 50 درجة مئوية . تعتمد الثغرة الأمنية على حقيقة أن أنظمة التبريد التجارية عادة ما تكون متصلة بالإنترنت للصيانة عن بُعد، وحين يتم اختراق حسابات التحكم، يمكن التلاعب بالإعدادات عن بُعد .
تشير التقارير إلى أن بعض الأنظمة المتضررة تستخدم معدات تحكم من إنتاج شركة Danfoss الدنماركية، والتي كانت أيضاً هدفاً للهجوم السيبراني الذي ضرب مئات المتاجر الكبرى في فرنسا في 12 أكتوبر من العام نفسه . في ذلك الهجوم الفرنسي، تم أيضاً رفع درجة حرارة المعدات عن بُعد إلى 50 درجة مئوية، مما أدى إلى إتلاف المواد الغذائية وحتى اندلاع حرائق في بعض المتاجر .
العواقب: خسائر اقتصادية وثقة غذائية
في أعقاب الحادث، اضطرت المتاجر المتضررة إلى إزالة وإتلاف جميع المنتجات الطازجة والمجمدة التي يُشتبه في تجاوزها حدود درجة الحرارة الآمنة. وفقاً للمعايير التي حددتها الوكالة الفيدرالية البلجيكية لسلامة السلسلة الغذائية (FAVV)، يجب ألا تتجاوز درجة حرارة المنتجات المبردة 7 درجات مئوية (الأسماك واللحوم 5 درجات مئوية)، ويجب ألا تقل درجة حرارة المنتجات المجمدة عن -18 درجة مئوية؛ وأي منتج يتجاوز هذه النطاقات لا يمكن بيعه . قدرت تقارير إعلامية بلجيكية أن فرعاً واحداً لـ Delhaize خسر منتجات بقيمة تصل إلى 100,000 يورو، وقدر متجر Carrefour في تيسيندرلو أن الخسائر الناجمة عن إتلاف المواد الغذائية والتوقف اللاحق “ستستغرق أسبوعاً كاملاً للتعافي” .
ردود الفعل والتحقيقات
أعلن المدعي العام الفيدرالي البلجيكي فتح تحقيق جنائي، لكنه لم يصنف الحادث رسمياً كـ”هجوم سيبراني” في المرحلة الحالية . أعرب مركز الأمن السيبراني البلجيكي (CCB) عن قلقه إزاء “تزايد الحوادث، لا سيما الاستخدام الموجه للذكاء الاصطناعي لاستغلال الثغرات” . صرح مفوض الزراعة والغذاء في الاتحاد الأوروبي كريستوف هانسن أن الاتحاد الأوروبي “يأخذ هذه الحوادث على محمل الجد”، ووصفها بأنها “محاولة متعمدة لتقويض ثقة المستهلكين في سلسلة الإمدادات الغذائية” . حتى الآن، لم تعلن أي جهة مسؤوليتها عن الهجوم.
التأثيرات الأوسع
تكشف هذه الحادثة عن مخاطر أمنية متزايدة لأنظمة التكنولوجيا التشغيلية (OT) الموصولة بالإنترنت. لم تعد أهداف المهاجمين تقتصر على معلومات العملاء أو البيانات المالية، بل تمتد إلى البنية التحتية المادية التي تؤثر مباشرة على الحياة اليومية. أشارت تحليلات إلى أن الهجمات المماثلة التي وقعت في فرنسا والولايات المتحدة (ضربت قواعد عسكرية أمريكية في أغسطس من العام نفسه) قد تكون ذات صلة، وفتح البنتاغون تحقيقاً . كما حذر خبراء أمنيون من أن مثل هذه الهجمات قد تكون “إشارة تحذيرية”، بهدف إحداث اضطراب أو ممارسة ضغط، وأشاروا إلى أن أهداف المهاجمين قد تشمل أيضاً دوافع انتقامية أو اختبار القدرات .
في عالم رقمي متزايد الترابط، أصبحت الثلاجة في المتجر المحلي نقطة نهاية محتملة للحرب السيبرانية.